
Krönika
Öppen artikelKommunen kan köpa it-drift – men inte lämna bort ansvaret
Externa it-leverantörer kan ge kommuner både kompetens och bättre säkerhet. Men ansvaret för invånarnas personuppgifter och samhällsviktiga tjänster kan inte reduceras till en avtalsbilaga. Verklig effektivisering kräver riskbaserade krav, insyn och löpande kontroll av hela leverantörskedjan.
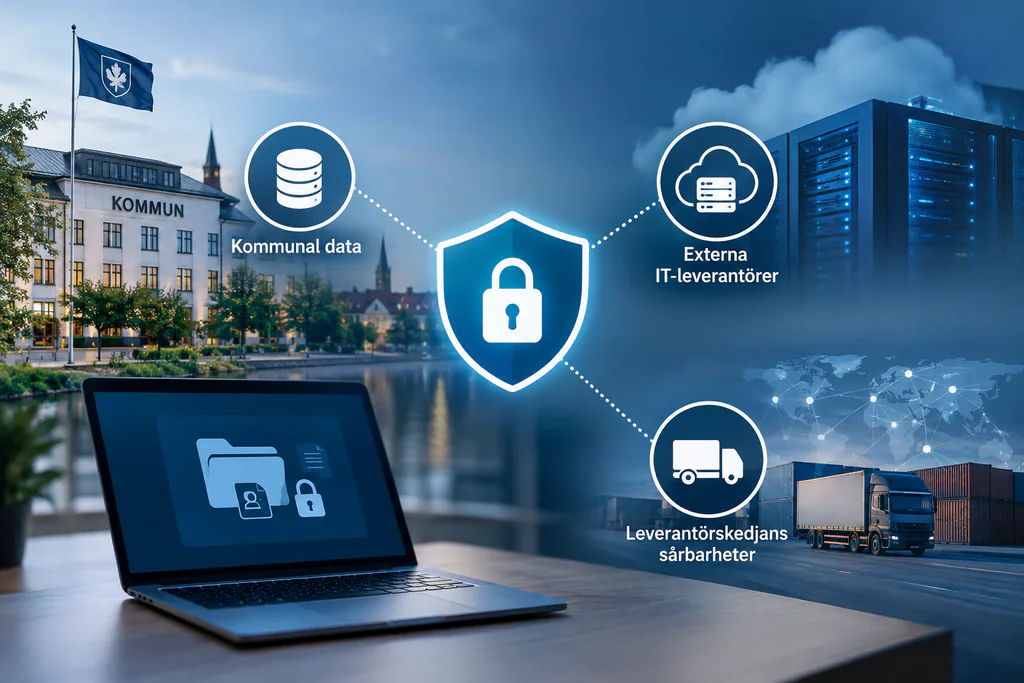
En kommun kan köpa servrar, molntjänster och specialistkompetens. Den kan däremot inte köpa sig fri från ansvaret för invånarnas personuppgifter. Därför är kommunal cybersäkerhet inte bara en teknisk fråga för it-avdelningen. Den handlar om styrning, prioriteringar och ytterst om demokratisk kontroll.
När ett system läggs hos en extern leverantör kan det se ut som om även risken flyttar ut. Driften sker någon annanstans, incidentberedskapen finns i ett annat bolag och säkerhetskraven ryms i ett avtal som få utanför organisationen läser. Men för den kommun som bestämmer varför och hur personuppgifter ska behandlas kvarstår normalt ansvaret enligt dataskyddsförordningen, GDPR.
Leverantören är vanligtvis personuppgiftsbiträde och kan ha ett eget direkt ansvar för vissa överträdelser. I andra upplägg kan rollerna dessutom se annorlunda ut. Men ett biträdesavtal suddar inte ut kommunens ansvarsskyldighet. Kommunen måste kunna visa att behandlingen är laglig, att säkerheten motsvarar riskerna och att leverantören faktiskt följer instruktionerna.
Billigast är inte alltid mest ekonomiskt
Det finns ingen regel i lagen om offentlig upphandling som tvingar kommuner att välja det lägsta inköpspriset. Det ekonomiskt mest fördelaktiga anbudet kan bedömas utifrån pris, kostnad eller bästa förhållandet mellan pris och kvalitet. Därmed finns också utrymme att väga in säkerhet, kontinuitet och återställningsförmåga.
Det är viktigt, eftersom ett lågt avtalspris kan bli en dålig affär om kommunen inte har ställt krav på exempelvis loggning, säkerhetskopiering, kontroll av underleverantörer, incidentrapportering och testad återställning. Kostnaden för en allvarlig incident mäts inte bara i teknisk sanering. Den kan också bestå av försenade utbetalningar, otillgängliga verksamhetssystem och förlorat förtroende.
GDPR kräver samtidigt riskanpassade säkerhetsåtgärder, inte att varje system ska skyddas på exakt samma sätt. En publik informationswebb behöver inte alltid omges av samma kontrollnivå som system med känsliga uppgifter inom socialtjänst eller vård. Kraven måste vara proportionerliga, både för att resurserna ska användas klokt och för att upphandlingar inte i onödan ska stänga ute leverantörer.
Leverantören är inte hela leverantörskedjan
Kommunen tecknar kanske avtal med ett enda bolag, men bakom det kan finnas molnleverantörer, driftpartner, identitetstjänster, supportföretag, underbiträden och programvarukomponenter från ytterligare aktörer. Ett välformulerat huvudavtal ger inte automatiskt insyn i alla dessa beroenden.
Det är just detta som gör leverantörskedjan till en särskild risk. EU:s cybersäkerhetsbyrå Enisa beskriver hur leverantörer, mjukvarukomponenter och betrodda relationer kan användas som väg in till flera organisationer. Cyberattacken mot Tietoevrys svenska verksamhet i januari 2024 visade också hur en incident hos en central tjänsteleverantör kan påverka flera kunder samtidigt. Händelsen ska inte användas för att påstå att all outsourcing är farlig, men den illustrerar den koncentrationsrisk som måste hanteras.
Kommunen behöver därför veta vilka aktörer som får åtkomst till informationen, var behandlingen sker, hur loggar kan granskas och vad som händer när avtalet upphör. Den behöver också kunna kontrollera hur underleverantörer byts ut, hur incidenter rapporteras och om säkerhetskopior faktiskt går att återställa.
Om en personuppgiftsincident sannolikt medför risk för människors rättigheter och friheter ska den personuppgiftsansvarige som huvudregel anmäla incidenten till tillsynsmyndigheten inom 72 timmar från det att organisationen fått kännedom om den. En kommun som saknar tydliga rapporteringsvägar från leverantören riskerar därför att förlora dyrbar tid.
Outsourcing är inte problemet
Det rimliga motargumentet är att en specialiserad leverantör ofta kan erbjuda mer kompetens, bättre övervakning och större investeringar i säkerhet än en liten kommunal it-organisation. Det stämmer. Kommuner bör inte bygga egen drift för varje system enbart för att skapa en känsla av kontroll. Egen drift kan vara både dyr och sårbar, särskilt när kvalificerad säkerhetspersonal är svår att rekrytera.
Skiljelinjen går därför inte mellan egen drift och outsourcing. Den går mellan styrd, verifierbar outsourcing och ett beroende där kommunen saknar beställarkompetens, insyn och en fungerande exit-plan.
NIS2-direktivet pekar i samma riktning genom att lyfta ledningens ansvar och säkerheten i leverantörskedjan. Direktivets exakta praktiska betydelse för svenska kommuner beror på den svenska genomförandelagstiftningen och vilka verksamheter som omfattas. Det bör alltså inte beskrivas som om varje krav automatiskt gäller varje kommun på samma sätt. Men principen är svår att invända mot: cyberrisker ska beslutas om och följas upp på ledningsnivå.
För verksamheter som berör säkerhetsskyddsklassificerade uppgifter eller annan säkerhetskänslig verksamhet kan dessutom säkerhetsskyddslagens särskilda regler bli aktuella. Ett vanligt personuppgiftsbiträdesavtal löser inte de frågorna, lika lite som det ensamt hanterar offentlighetsprincip, sekretess eller arkivansvar.
Kontroll är den verkliga besparingen
Cybersäkerhet blir dyr när den behandlas som ett tillägg som kan beställas efteråt. Den blir mer hanterbar när informationsklassning, ansvar, revisionsrätt, incidentrutiner, kontinuitetskrav och återställning byggs in från början.
Kommunens uppgift är inte att utföra allt själv. Uppgiften är att veta vilka risker som har lagts hos någon annan, vilka som fortfarande ligger kvar och hur båda ska kontrolleras. Att köpa extern kapacitet kan vara klokt. Att samtidigt lämna ifrån sig överblicken är det inte.


